Book Categories:
Articles, Virus & Security
ตามแกะรอยและวิธีกำจัดไวรัส KillVBS.vbs!!

Share:
Share:
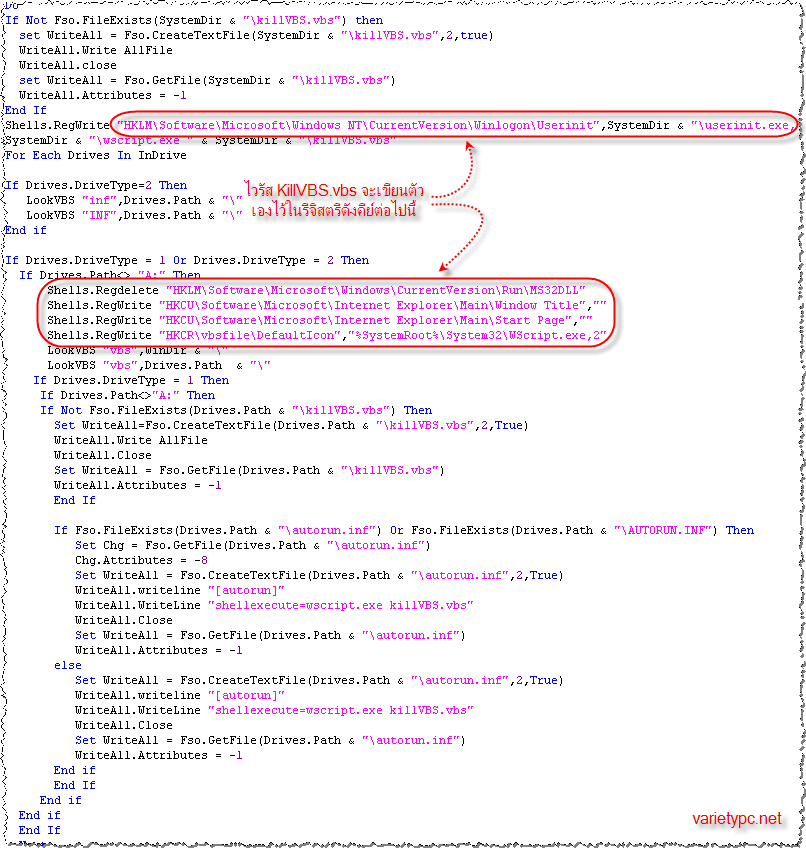
KillVBS.vbs เป็น 1 ในไวรัส .vbs หลายๆตัวที่คอยสร้างความรำคาญให้กับผู้ใช้งานคอมพิวเตอร์ไปทั่วโลก ซึ่งไวรัสตัวนี้จะซ่อนตัวเองไว้ใน USB Drive, อุปกรณ์พกพาที่เชื่อมต่อผ่านพอร์ต USB และจะแพร่กระจายตัวเองไปยังคอมพิวเตอร์เครื่องอื่น เมื่อผู้ใช้เสียบอุปกรณ์เหล่านี้และดับเบิลคลิกเปิดไดร์ฟโดยตรงจาก My Computer ไวรัส KillVBS.vbs ก็จะเขียนตัวเองลงในวินโดวส์ของเราทันที
อาการหลังจากโดนไวรัสตัวนี้เล่นงาน
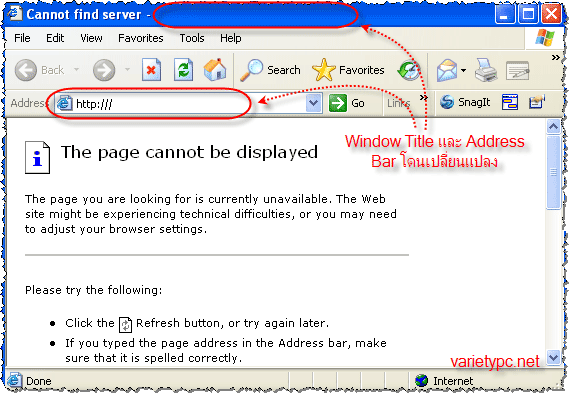
เมื่อเปิดโปรแกรม Internet Explorer ขึ้นมา จะพบว่า Window Title จะว่างเปล่า จากปกติจะต้องมีคำว่า Microsoft Internet Explorer กำกับอยู่ และที่ช่อง Address ถ้าหากก่อนหน้านี้เราได้เคยตั้งค่า Homepage เอาไว้เป็น Use Blank หรือ Use Default (http://www.microsoft.com/isapi/redir.dll?prd=ie&pver=6&ar=msnhome) เมื่อโดนไวรัสตัวนี้เล่นงานที่ช่อง Address จะมีคำว่า http:/// ขึ้นมาแทน
วิธีการแก้ไข
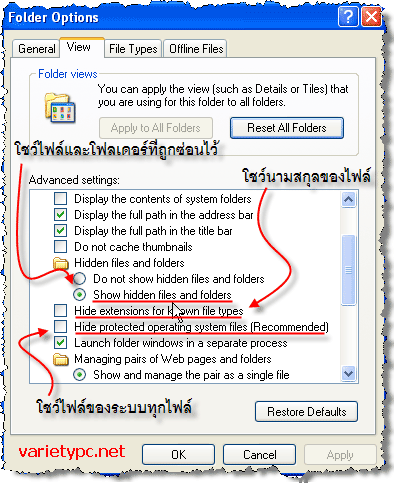
1.เรียกใช้งาน Folder Options โดยเข้าไปที่ Control Panel > ดับเบิลคลิก Folder Options แล้วตั้งค่าตามรูป
2.เรียกใช้งาน Windows Task Manager ขึ้นมาด้วยการกด Ctrl + Alt + Del
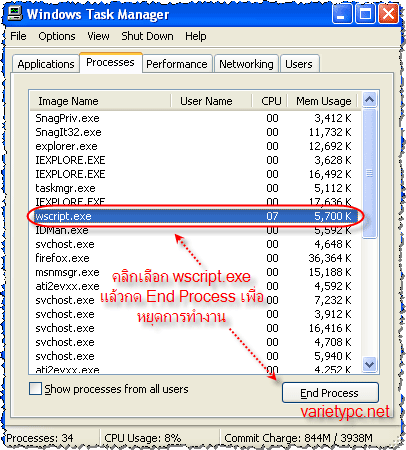
3.ที่แท็ป Processes จะพบว่ามีโปรเซสที่ชื่อ wscript.exe ทำงานอยู่ ให้คลิกเลือกที่โปรเซสตัวนี้ แล้วหยุดการทำงานด้วยการกดที่ปุ่ม End Process ทันที
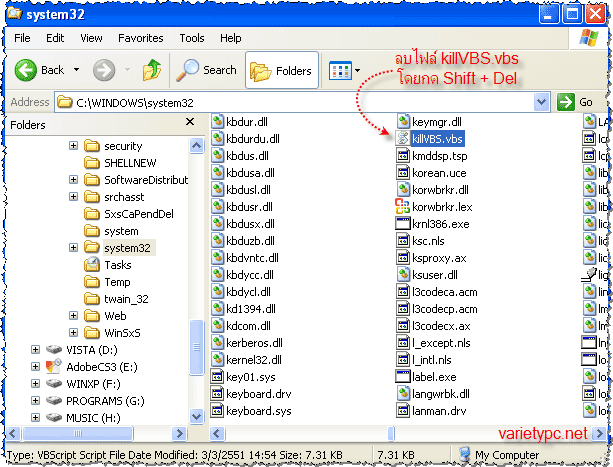
4.เปิด Windows Explorer ขึ้นมาแทนการใช้งาน My Computer โดยคลิกขวาที่ไอคอน My Computer > เลือก Explorer และคลิกที่เมนูด้านซ้าย ให้เข้าไปที่ C:> WINDOWS > system32 แล้วลบไฟล์ KillVBS.vbs (กด Shift + Del จะเป็นการลบแบบไม่ให้ไฟล์ดังกล่าวไปพักเก็บไว้ที่ถังขยะ Recycle Bin)
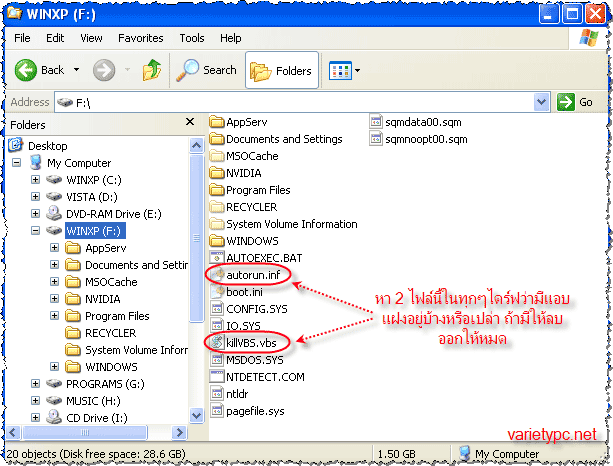
5.ลองเช็คดูจากทุกไดร์ฟรวมถึงอุปกรณ์ที่เชื่อมต่อผ่านทางพอร์ต USB ทุกชนิด ว่ามีไฟล์ Autorun.inf และ KillVBS.vbs แอบแฝงอยู่ด้วยหรือไม่ ถ้ามีให้ลบออกไปด้วย (กด Shift + Del จะเป็นการลบแบบไม่ให้ไฟล์ดังกล่าวไปพักเก็บไว้ที่ถังขยะ Recycle Bin)
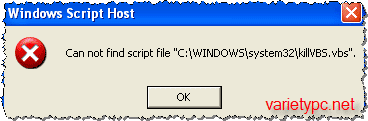
6.หลังจากนี้ เมื่อรีสตาร์ทเครื่องขึ้นมาใหม่ จะพบกับไดอะล็อกซ์บ็อกดังรูป
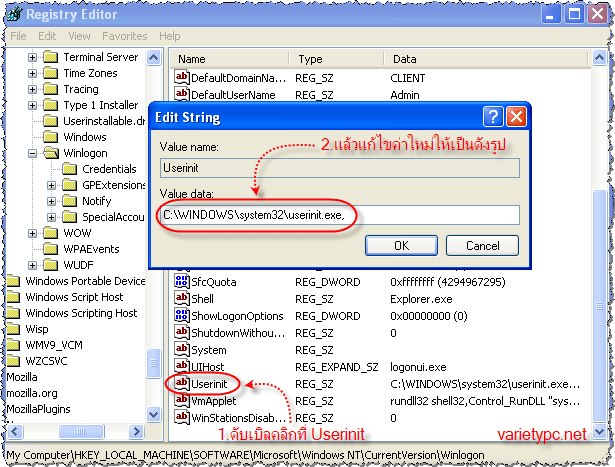
7.เรียกใช้งานโปรแกรม Registry Editor โดยกด Start > Run > พิมพ์ Regedit แล้วเข้าไปที่คีย์ต่อไปนี้
HKEY_LOCAL_MACHINE > SOFTWARE > Microsoft > Windows NT > CurrentVersion > Winlogon ดับเบิลคลิกที่คีย์ Userinit
สังเกตที่ช่อง Value data: จะเป็นค่าที่โดนไวรัสตัวนี้เปลี่ยนแปลง ซึ่งจะมีรายละเอียดดังนี้
C: > WINDOWS > system32 > userinit.exe,C: > WINDOWS > system32 > wscript.exe C: > WINDOWS > system32 > killVBS.vbs,C: > WINDOWS > system32 > ntos.exe,
ให้ลบค่าที่ผมทำเป็นสีแดงออก เพื่อเปลี่ยนค่าเป็น
C: > WINDOWS > system32 > userinit.exe, แล้วกด OK
8.และเข้าไปที่คีย์ดังต่อไปนี้
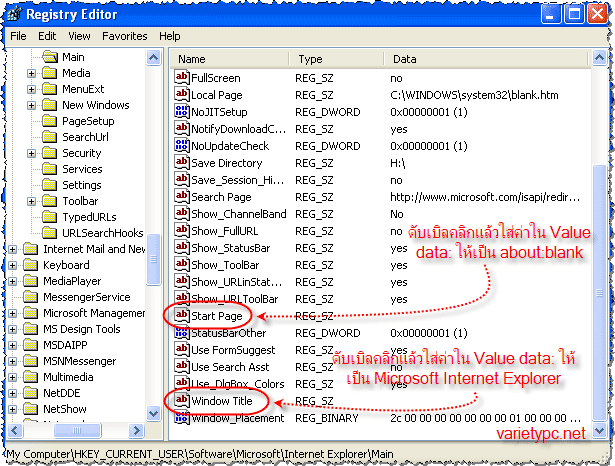
HKEY_CURRENT_USER > Software > Microsoft > Internet Explorer > Main
และแก้ไขค่าของคีย์ต่อไปนี้
Start Page ที่ช่อง Value data: ให้ใส่ค่าเป็น about:blank
Window Title ที่ช่อง Value data: ให้ใส่ค่าเป็น Microsoft Internet Explorer
เพียงเท่านี้ ไวรัส KillVBS.vbs ก็จะหายไปจากเครื่องของเรา และกลับเป็นวินโดวส์ตัวเดิมที่ไม่มีไวรัสเรียบร้อยแล้วคร้าบ